Claude 把网络安全能力分成三层开放:找到漏洞之后,还要解决什么?
AI 找到一处软件缺陷,并不是安全工作的结束。还要确认它是否真实、影响哪些用户、由谁修复,以及补丁是否已经部署。
10 月 6 日,Anthropic 宣布扩展 Cyber Verification Program,简称 CVP,把相关能力按防御、红队与专门场景分层开放。官方公告同时整合了此前的验证计划与 Glasswing 路线。
表面上看,这是权限变化;放到近几个月的背景里,它也触及一个更现实的问题:当模型发现问题的速度加快,后面的验证和修补流程能不能跟上?
三层权限,回答的是“谁在做什么工作”
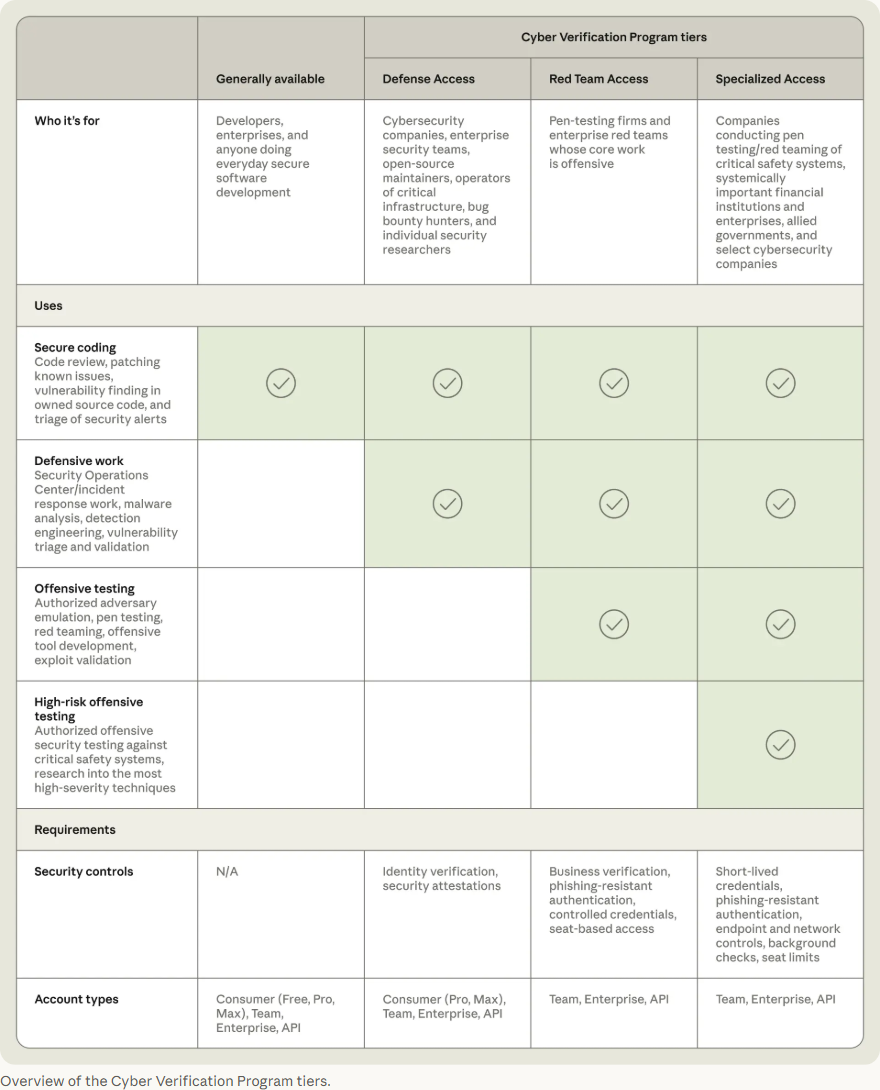
图:Anthropic 官方 CVP 层级对照图截图。不同场景对应不同验证与安全要求,普通账号并非自动获得所有层级。
Defense Access 面向防御与相关安全工作;Red Team Access 增加授权的对抗测试;Specialized Access 则面向少数经深入验证、涉及高风险系统的组织。
名字看起来像套餐,实际上还有身份、使用范围和安全控制。帮助中心与安全要求是申请前需要核对的资料,而不是只看模型列表。
本文不把审核通过当作任何第三方系统的测试授权。平台允许某类能力,与目标系统允许你开展测试,仍是不同层面。
这条新闻的前半段发生在春夏
5 月的Glasswing 初期进展讨论了从发现漏洞走向验证、披露和修补的困难;6 月的扩展说明则公布扩大伙伴范围。
这些材料提供了理解 10 月消息的背景。它不是某一天突然取消所有限制,而是沿着伙伴验证、开放范围与治理要求持续调整。
尤其值得留意的是“发现数量”与“修复效果”的差别。一处漏洞需要确认,重复问题需要去重,补丁可能还在审查。即使发现总数增长,也不能简单推导所有受影响系统已经安全。
官方披露的进展有数据范围与统计限制。报道时保留这些限制,比只引用最大的数字更能帮助读者理解真实工作。
为什么普通账号不能按同样方式使用?
网络安全能力具有双重用途。帮助维护者分析自己系统的工具,也可能被用在未经授权的目标上。不同访问范围因此需要不同验证和监控。
这次扩展的核心,是向符合条件的使用者提供更合适的配置,而不是对所有人统一开放最少限制的设置。普通模型仍可以辅助自有代码审查、修补已知问题和整理安全告警,具体规则要以当前产品说明为准。
对于博客站长,这些日常工作可能已经比追求最高权限更有用。错误日志说明、依赖更新与权限检查,都是可以从小范围开始的维护任务。
但模型的建议仍要验证。它可能准确解释问题,却给出不适合你的系统版本的修改。安全维护不能靠回答语气决定是否上线。
数据治理,是另一道实际门槛
Enterprise Frontier Safeguards 说明讨论了更强能力、误用监测与客户数据控制之间的安排。它仍有分阶段实施背景,不能把计划中的能力当成每个账号今天都有的功能。
安全团队处理的材料可能包含日志、源码和内部结构。模型是否可用,只是一个条件;数据能否提交、谁能读取、如何留存,也会影响系统采用。
我们的观察是,前沿 AI 的竞争已经延伸到这些交付细节。更高发现能力可以带来价值,但如果验证、数据管理或修补流程跟不上,结果可能停留在大量待处理报告。
这也是为什么模型、工具和组织流程需要一起看。不能只比较“找到了几个问题”,而忽略这些问题最终有没有被正确处理。
这次开放之后,真正值得跟踪的三件事
首先是合格防御者能否获得适合的访问,而不在合法工作中频繁遭遇误拦截。其次是发现的问题是否经过验证、能够稳定修补。最后是使用者在权限和数据规则下,能否形成持续维护的方式。
这些问题不会仅凭一次发布公告得到答案。它们需要之后的使用反馈与可检查的进展。
对普通读者而言,可以把 CVP 理解为 AI 安全能力进入专业服务时的一次分层调整。它与Gemini 4 的首批防御者开放值得并列观察,但两者资格与治理安排不同。
如果日常访问海外安全公告或开发资料时遇到连接问题,可参考本站的网络线路选择文章。连接改善不会替代访问资格,更不会把拒绝执行某类任务变成网络故障。
评论